最新发布第2页
浅谈Sql注入
sql注入概述SQL注入即是指web应用程序对用户输入数据的合法性没有判断或过滤不严,攻击者可以在web应用程序中事先定义好的查询语句的结尾上添加额外的SQL语句,在管理员不知情的情况下实现非法...
 45天前
XSS漏洞的原理&利用&防御
前言XSS 的本质是一种高级钓鱼手法。什么是 XSSXSS (Cross Site Scripting) 攻击全称跨站脚本攻击,是为不和层叠样式表 (Cascading Style Sheets, CSS) 的缩写混淆,故将跨站脚本攻击缩写为 XSS...
40天前
什么是CC攻击
攻击者借助代理服务器生成指向受害主机的合法请求,实现DDOS和伪装就叫:CC(Challenge Collapsar)。CC主要是用来攻击页面的。大家都有这样的经历,就是在访问论坛时,如果这个论坛比较大,访问...
39天前
什么是恶意爬虫
在当今数字化时代,网络爬虫作为一种重要的数据收集工具,广泛应用于搜索引擎、数据分析、商业情报等领域。然而,恶意爬虫的出现,却给网站安全带来了前所未有的挑战。今天我们就来简单了解下什...
39天前
什么是木马
木马一名来源于古希腊特洛伊战争中著名的“木马计”。和故事中相仿,木马通过伪装成正常软件被下载到用户主机,随后黑客通过木马控制用户主机并盗取用户信息。由于计算机中了木马后不会表现出异...
39天前
Web 安全之恶意扫描
背景这是在上家公司跑路前做的最后一个需求,主要应对的是外部对我们服务恶意扫描的。事情的起源来自某次凌晨四点,我正睡得香甜。突然被 NOC 一个电话打了过来,那头说终于打通了一个电话,给...
38天前
什么是偷渡式下载
偷渡式下载攻击定义偷渡式下载攻击特指在未经同意的情况下将恶意程序安装到设备上。这也包括无意中将任何文件或捆绑软件下载到计算机设备上。这些攻击隐藏在网络的各个角落,甚至使完全合法的网...
38天前
顶部导航栏液态玻璃;移动端底部tab悬浮液态玻璃
前言给网站添加一个顶部导航栏液态透明效果,给网站移动端底部tab添加一个悬浮液态玻璃效果,喜欢的自行部署吧!使用方法将以下代码放到 zibll主题设置—全局&功能—自定义代码—自定义CSS...
38天前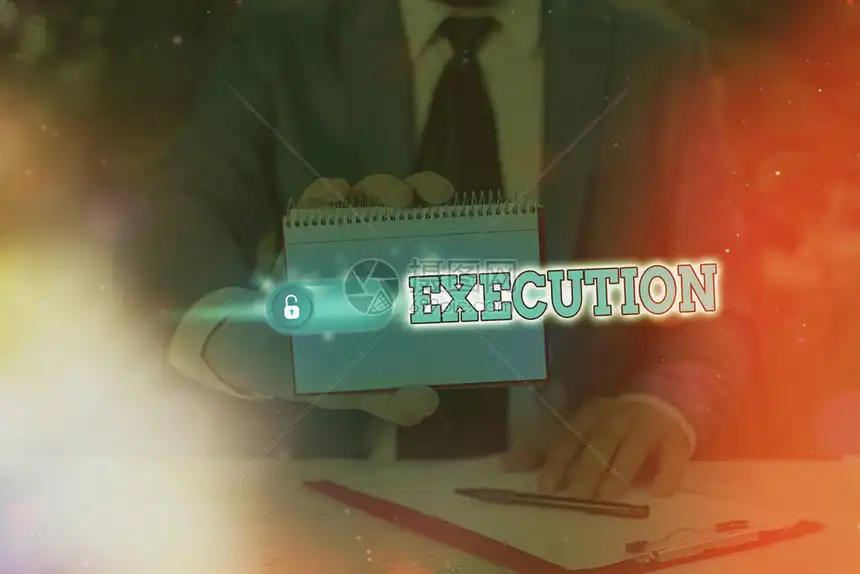
Web渗透-命令执行漏洞
简介: 命令执行漏洞(RCE)指应用程序调用系统命令时,用户可控制输入参数,导致恶意命令被拼接执行,从而危害系统安全。常见于PHP的system、exec等函数。攻击者可通过命令连接符在目标系统上...
34天前
弱密码的防御与检测
简介弱密码一直是广大安全人员的痛。web管理页面、公网服务连接密码(如邮件、sql等)、内网终端、服务器登录等都是弱密码的重灾区。一旦被人利用成功,损失巨大。不过弱密码其实是一个双面词汇...
34天前